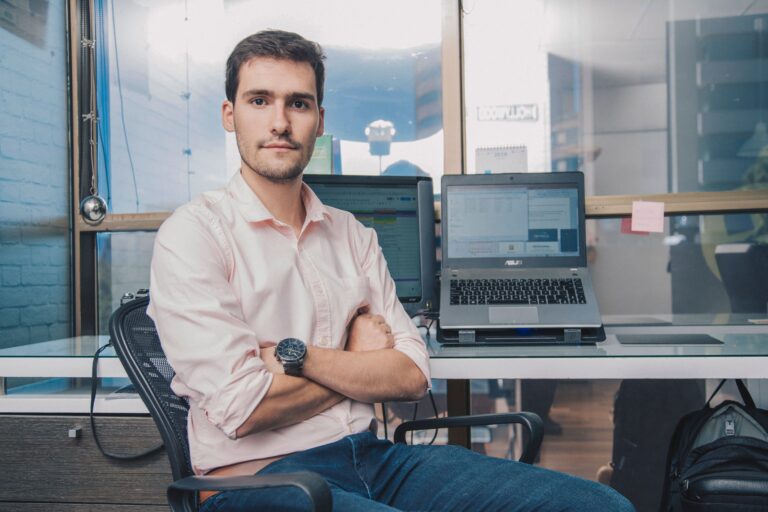
Pedro Hipólito obtiene la titulación de Especialista Implantador ISO 27001 por AENOR
Pedro Hipólito ha obtenido la titulación propia de AENOR como Especialista Implantador ISO 27001, tras superar el programa formativo de 40 horas y el examen correspondiente, impartido entre noviembre de 2025 y febrero de 2026 NUEVA IDENTIDAD.
Esta acreditación refuerza la capacidad técnica de Digitartis en el ámbito de la seguridad de la información y la gestión del riesgo tecnológico.
Más allá del reconocimiento académico, la figura del especialista implantador tiene implicaciones operativas relevantes para cualquier organización que gestione información crítica o dependa de infraestructuras digitales para su actividad.
Qué es ISO 27001 y qué implica implantarla
ISO/IEC 27001 es el estándar internacional que establece los requisitos para implantar, mantener y mejorar un Sistema de Gestión de la Seguridad de la Información (SGSI).
Su objetivo no es únicamente proteger sistemas, sino estructurar un modelo de gestión que permita:
- identificar y evaluar riesgos de forma sistemática
- establecer controles técnicos y organizativos adecuados
- definir políticas y procedimientos formales
- documentar procesos y responsabilidades
- preparar auditorías internas y externas
- garantizar la mejora continua
La implantación de ISO 27001 implica gobernar la información como un activo estratégico, alineando la seguridad con la operativa real del negocio.
Especialista implantador ISO 27001: más allá del conocimiento normativo
La diferencia entre conocer la norma y saber implantarla es sustancial.
Un especialista implantador no se limita a interpretar requisitos. Su función es trasladar el marco normativo a la realidad concreta de la organización.
Esto incluye:
- análisis de brechas (gap analysis)
- definición del alcance del SGSI
- elaboración de matrices de riesgos
- diseño e implementación de controles
- coordinación con equipos internos
- acompañamiento durante auditorías
- establecimiento de planes de mejora
La implantación exige comprensión técnica, visión organizativa y capacidad de ejecución.
Por qué esta acreditación es relevante para las organizaciones
Muchas empresas operan hoy con una dependencia tecnológica elevada, pero sin un modelo formal de gestión del riesgo asociado.
En entornos industriales, logísticos, de servicios B2B o regulados, esta situación puede traducirse en:
- exposición a incidentes de seguridad
- incumplimientos normativos
- interrupciones operativas
- pérdida de confianza de clientes y partners
ISO 27001 no elimina el riesgo, pero lo estructura, lo mide y permite gestionarlo con criterios objetivos.
Contar con un especialista implantador ISO 27001 dentro del equipo refuerza la capacidad de diseñar e implementar sistemas de seguridad alineados con estándares internacionales y con las necesidades reales del negocio.
Seguridad de la información como elemento estratégico
La madurez en seguridad ya no es un elemento accesorio. En muchos sectores es un requisito para acceder a contratos, participar en licitaciones o mantener relaciones con partners internacionales.
Disponer de un sistema de gestión sólido aporta:
- trazabilidad
- transparencia
- previsibilidad
- y capacidad de respuesta ante incidentes
La obtención de esta titulación por parte de Pedro Hipólito consolida el posicionamiento de Digitartis en el ámbito del gobierno tecnológico y la gestión del riesgo operativo, reforzando su propuesta de valor basada en la ejecución técnica y la responsabilidad operativa.