OSINT en ciberseguridad: qué información revela tu empresa sin saberlo
Nombre y cargo de los empleados. Direcciones de correo electrónico. Tecnologías utilizadas. Proveedores. Vacantes abiertas. Documentos corporativos. Dominios y subdominios. Información publicada en redes sociales. Una empresa puede estar haciendo pública mucha más información de la que imagina. Y ninguna de esas piezas tiene por qué representar un problema de seguridad de forma aislada. El […]
Formación en ciberseguridad para empleados: cómo reducir el riesgo humano en tu empresa
Una empresa puede invertir en firewalls, sistemas de detección, antivirus, copias de seguridad y controles de acceso y seguir teniendo un punto especialmente difícil de proteger: las personas que utilizan sus sistemas cada día. Un correo aparentemente legítimo. Una contraseña reutilizada. Un archivo descargado sin comprobar su procedencia. Un acceso compartido. Información corporativa enviada a […]
CISO as a Service: dirección de ciberseguridad para empresas
La ciberseguridad ha dejado de ser únicamente una cuestión técnica. Las empresas deben tomar decisiones sobre riesgos, cumplimiento, protección de la información, proveedores, continuidad de negocio y respuesta ante incidentes. Pero no todas las organizaciones cuentan con un responsable especializado que pueda dirigir todas estas áreas. El modelo CISO as a Service permite incorporar un […]
Política de seguridad informática: qué es y cómo crear una que realmente proteja a tu empresa

Muchas empresas invierten en antivirus, firewalls o herramientas de seguridad, pero siguen siendo vulnerables porque no existe una política clara sobre cómo proteger la información y los sistemas. La tecnología es solo una parte de la ciberseguridad. Las personas, los procesos y las normas de uso también desempeñan un papel fundamental. Una política de seguridad […]
¿Qué es un SOC (Security Operations Center) y por qué es clave para proteger tu empresa?

La mayoría de los ciberataques no provocan daños porque sean especialmente sofisticados. Lo hacen porque nadie detecta lo que está ocurriendo hasta que ya es demasiado tarde. Una alerta ignorada, un acceso sospechoso o un comportamiento anómalo pueden pasar desapercibidos durante días o incluso semanas si no existe una supervisión continua de la infraestructura. Aquí […]
Ciberseguridad en empresas: riesgos reales, errores comunes y cómo proteger tu negocio
La mayoría de empresas cree que la ciberseguridad es un tema técnico. Hasta que deja de serlo. Un acceso indebido, una brecha de datos o un sistema comprometido no afectan solo a IT. Afectan a la operativa, a la confianza y, en muchos casos, al negocio entero. La ciberseguridad en empresas no va de instalar […]
Especialista Implantador ISO 27001: qué implica realmente y por qué importa
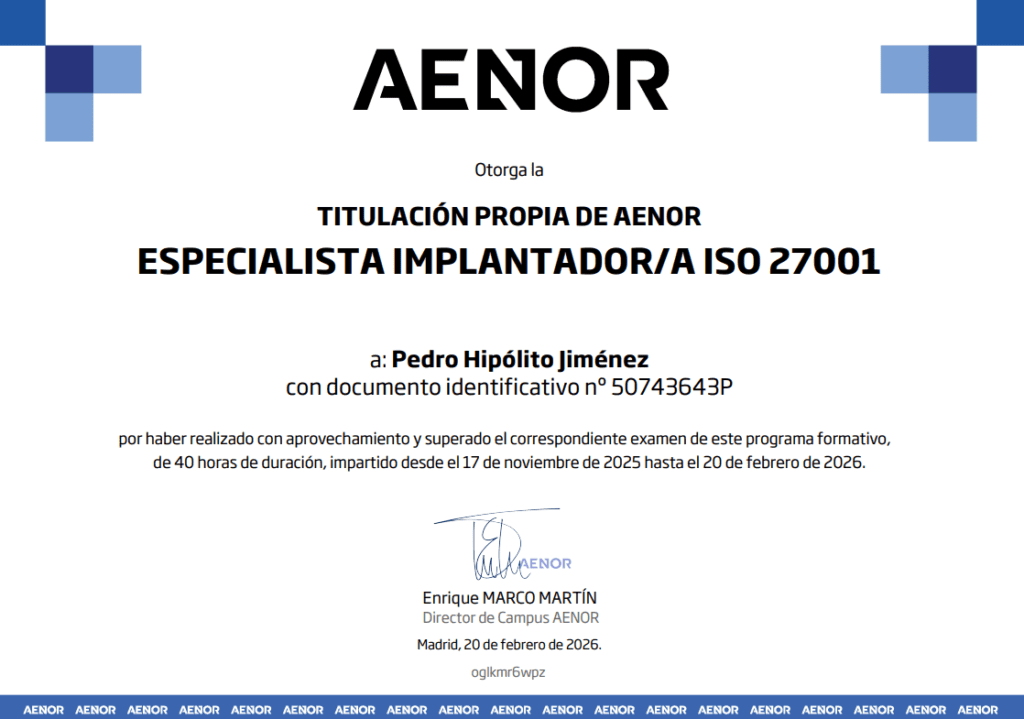
Pedro Hipólito obtiene la titulación de Especialista Implantador ISO 27001 por AENOR Pedro Hipólito ha obtenido la titulación propia de AENOR como Especialista Implantador ISO 27001, tras superar el programa formativo de 40 horas y el examen correspondiente, impartido entre noviembre de 2025 y febrero de 2026 NUEVA IDENTIDAD. Esta acreditación refuerza la capacidad técnica […]
El hackeo a Endesa: una lección crítica sobre riesgo operativo y dependencia tecnológica

El reciente incidente de ciberseguridad sufrido por Endesa no es solo una noticia más sobre un hackeo a una gran corporación. Cuando el ciberataque deja de ser “un problema de IT” Es un ejemplo claro de riesgo operativo real, de esos que impactan directamente en la continuidad del negocio, la confianza del cliente y la […]
Esquema Nacional de Ciberseguridad: Claves para la Protección Digital en España

El Esquema Nacional de Ciberseguridad (ENS) es una herramienta clave para la protección de la información en España. Establecido por el Real Decreto 3/2010 y actualizado en 2022, su objetivo es adaptar la seguridad ante el creciente riesgo de ciberamenazas. Este marco normativo guía a entidades del sector público y privado en la implementación de […]
¿Por qué trabajar con un partner Silver de Sophos?

La ciberseguridad es un pilar esencial en la transformación digital de cualquier empresa moderna. Elegir correctamente a tu proveedor de soluciones puede marcar la diferencia entre estar protegido frente a amenazas y vulnerabilidades, o exponer tu negocio a riesgos innecesarios. Contar con Digitartis como partner Silver de Sophos asegura un enfoque profesional, certificado y alineado […]